
מ-Apple Business ועד Jamf: איך בונים אסטרטגיית ניהול שלמה ל-Mac בארגון
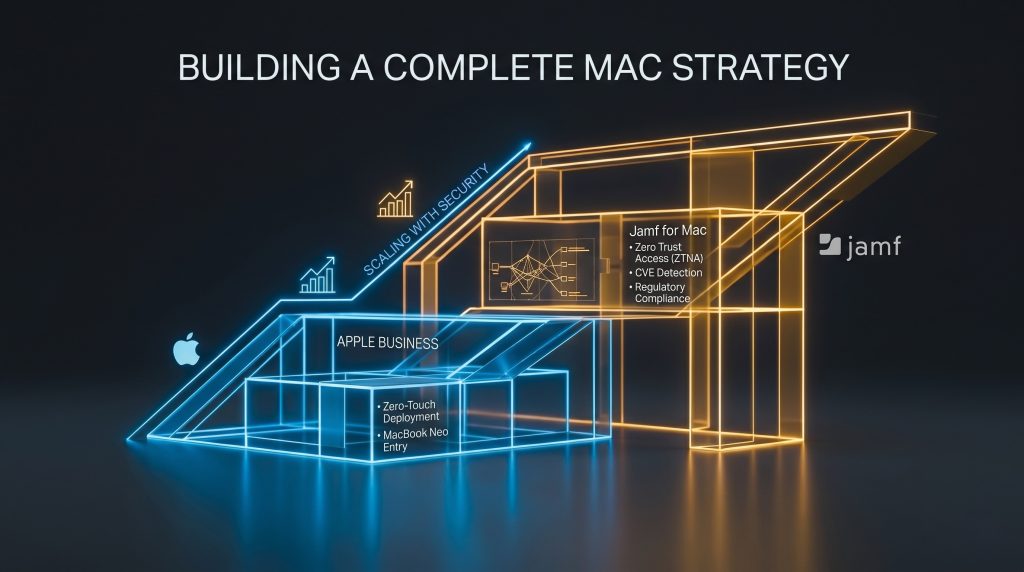
בחודש אפריל 2026, אפל השיקה מהלך אסטרטגי מרשים במיוחד עבור שוק העסקים: פלטפורמת Apple Business המאוחדת, יחד עם ה-MacBook Neo – מחשב מק חדש שנועד להוות נקודת כניסה נגישה ועוצמתית לארגונים ולתת מענה לתפקידים שעד כה נשענו על מחשבי Windows בסיסיים וכרומבוקים.
המהלך הזה משנה את פני הדברים. הפלטפורמה החדשה מאחדת לתוך פורטל מרכזי אחד את היכולות המוכרות של Apple Business Manager יחד עם כלי ניהול מכשירים מובנים (Built-in Device Management) וכלי נראות עסקית מבית Apple Business Connect. המסר של אפל לעסקים ברור: בנינו עבורכם תשתית חלקה, פשוטה ומאוחדת כדי שתוכלו להתחיל לעבוד מיד.
אפל מספקת כעת את הפלטפורמה המושלמת לקליטת מכשירים בארגון. אך ככל שסביבת העבודה גדלה, מנהלי IT נדרשים להתמודד עם אתגרים מורכבים של אבטחת מידע, ניהול זהויות ואוטומציה. כאן נוצרת הסינרגיה המושלמת בין התשתית המובנית של אפל לבין יכולות האנטרפרייז של Jamf.
הבסיס המצוין של Apple Business
פלטפורמת Apple Business נועדה לפשט את תהליכי ההקמה עבור ארגונים, במיוחד בסביבות ממוקדות-אפל (Apple-only fleets). הפלטפורמה מספקת מענה יעיל לצרכים הראשוניים של העסק:
- Zero-Touch Deployment: שיוך מכשירים חדשים ישירות לארגון ללא מגע יד של איש IT (מתוך קופסה סגורה היישר לעובד).
- Federated Authentication: אינטגרציה מול IdP כמו Google Workspace או Microsoft Entra ID ליצירת Managed Apple Accounts.
- Blueprints בסיסיים: הגדרת תצורות רשת (Wi-Fi, VPN), קביעת עדכוני תוכנה (OS Updates), ופריסת אפליקציות דרך החנות הרשמית.
- שירותים נלווים (באזורים נתמכים): אפשרות לניהול אימייל עסקי (Branded Mail), הקצאת אחסון ב-iCloud וכלי פרסום ונראות ב-Apple Maps.
📌 חשוב לדעת: זמינות שירותים בישראל
אפל מציגה את הפלטפורמה החדשה כחבילה הכוללת גם שירותי "אופיס" (כמו אימייל עסקי ואחסון ב-iCloud) וכלי שיווק (Showcases ב-Maps). עם זאת, שירותים נלווים אלו אינם זמינים כיום בישראל. עבור ארגונים בארץ, הערך המרכזי והפעיל של Apple Business טמון בליבת הפלטפורמה: יכולות ההקמה, שיוך המכשירים ללא מגע (Zero-Touch) וניהול הזהויות הארגוניות (Federation) מול מערכות כמו Google Workspace או Microsoft Entra ID.
מתי הארגון שלכם צריך לעלות שלב?
הניהול המובנה של אפל נבנה סביב עיקרון הפשטות, והוא עושה עבודה טובה כצעד ראשון עבור העסק. עם זאת, התקרה שלו מורגשת די מהר, וזה לא נובע רק מדרישות "אנטרפרייז" מורכבות. במקרים רבים, מדובר בתהליכי ניהול יומיומיים שבפלטפורמה המובנית נותרו ידניים, רגישים לתקלות או מסורבלים. הנה התחומים שבהם הפלטפורמה הבסיסית נעצרת, וניהול מתקדם הופך להכרח:
- הצפנת FileVault וחילוץ משתמשים: הפעלת הצפנה מלאה וניהול מפתחות שחזור (Escrow Keys) דרך הפלטפורמה המובנית של אפל היא תהליך ידני ברובו שדורש התעסקות עם קובצי תצורה (Custom Profiles) מורכבים. זהו מתכון לבעיות ולתסכול כאשר מנהל שאינו טכני מנסה לסייע למשתמש שננעל מחוץ למחשב.
- ניהול עדכוני תוכנה (Patch Management): מנגנון עדכוני הגרסה המובנה מאפשר אומנם לאכוף עדכונים מחזוריים, אך הוא חסר את הגמישות שכל עסק צריך כדי למנוע תקלות השבתה. חסרות בו יכולות קריטיות כמו Deferrals (השהיית עדכונים כדי לוודא תאימות תוכנות ליבה), אכיפת שדרוג לגרסה ספציפית (DDM), או פיצול צי המכשירים לקבוצות בדיקה.
- הפצת תוכנות (PKG) ואפליקציות מותאמות: פריסת תוכנות שאינן ב-Mac App Store מצריכה בדרך כלל אריזה של קובצי PKG. הניהול המובנה דורש מכם להקים ולארח את הקבצים הללו בעצמכם (בשרת ארגוני או ב-CDN חיצוני) רק כדי לספק קישור להורדה, מה שהופך הפצת תוכנות פשוטות למשימה מסורבלת.
- מוכנות לביקורת ואכיפת Compliance: עמידה בתקני אבטחת מידע בינלאומיים (כמו CIS או NIST) דורשת כלים למיפוי אוטומטי של צי המכשירים והפקת דוחות זמינים לביקורת – יכולות שאינן קיימות בניהול הבסיסי.
- אוטומציה ו-Remediation: במערכת הבסיסית, חסרה היכולת לזהות באופן אקטיבי מכשיר שחורג מנהלי האבטחה (Security Policy), וחשוב מכך – לתקן את החריגה אוטומטית או לבודד את המכשיר מהרשת בזמן אמת.
- גמישות עם Custom Scripts: הניהול המובנה לא מאפשר הרצת סקריפטים אישיים (Bash/Zsh) ברמת המערכת, מה שמונע מאנשי ה-IT את האפשרות לפתור תקלות מורכבות מרחוק בצורה שקופה למשתמש.
Apple Business בונה את התשתית. Jamf מספקת את האקוסיסטם.
תפיסת העולם של Jamf עובדת בהרמוניה מוחלטת עם אפל. המטרה היא לקחת את תשתית ההקמה המצוינת שאפל יצרה, ולספק מענה מדויק ואוטומטי בדיוק באותם מקומות שבהם הניהול המובנה עוצר. השילוב של Jamf בארגון הופך אתגרים טכניים לתהליכים חלקים:
- הצפנה וחילוץ בקליק: הופכת את ניהול FileVault לאוטומטי ושקוף. משתמש ננעל בחוץ? הפלטפורמה מציגה את מפתח השחזור בלחיצת כפתור אחת קלה וברורה.
- שליטה מוחלטת בעדכונים: ניהול תהליכי שדרוג חכמים הכוללים Deferrals מדויקים, שימוש ב-DDM והפצה מדורגת ל-Testing Rings שמבטיחים ששום עדכון לא ישבית את העבודה בעסק.
- אחסון והפצת תוכנות ענן: רשת הפצה גלובלית (CDN) המובנית כבר בתוך Jamf מאפשרת לדחוף קובצי PKG ותוכנות צד-שלישי ללא צורך בהקמת שרתים וניהול אחסון חיצוני.
- אכיפה, ביקורת ותיקון אוטומטי: Jamf מזהה אוטומטית חריגות אבטחה, אוכפת תקנים מוכנים מראש (כמו CIS), ומסוגלת להפעיל Remediation אוטומטי ולהריץ סקריפטים כדי לתקן מכשירים בזמן אמת וללא מגע אדם.
את המעטפת הזו Jamf מגישה בצורה מותאמת לגודל הארגון, כך שתוכלו לגדול בצורה חלקה:
Jamf Elevate: הגשר האידיאלי לעסקים בצמיחה
עבור חברות (25-250 עובדים) שעשו את צעדיהן הראשונים ב-Apple Business וזקוקות ליכולות שהוזכרו מעלה, פיתחה Jamf את Jamf Elevate. חשוב להבין: לא מדובר במוצר מוגבל שתצטרכו לזרוק כשתגדלו. מדובר במנוע Enterprise לכל דבר, אשר מונגש דרך ממשק AI Assistant חכם שמנחה אתכם בשפה טבעית וללא צורך בקוד. כשהעסק יתרחב ותזדקקו לאינטגרציות מורכבות יותר, הכל כבר יחכה לכם בפנים ללא צורך במיגרציה.
Jamf for Mac: פלטפורמת הדגל לארגוני Enterprise
לארגונים מורכבים יותר (או כאלו שצמחו מתוך סביבת ה-Elevate), מוצעת חבילת Jamf for Mac, המאגדת את הכלים המתקדמים ביותר (Jamf Pro, Jamf Connect, Jamf Protect) למערכת הוליסטית אחת הכוללת זהויות ו-Zero Trust Network Access (ZTNA), סנכרון הדוק ל-IdP ואוטומציית Compliance כמו פרויקט mSCP, עם חיבור טבעי למערכות SIEM ו-EDR.
השורה התחתונה: מקסום ה-ROI שלכם על Mac
מחשבי ה-MacBook Neo החדשים, הנתמכים בפלטפורמת Apple Business המאוחדת, ממחישים שוב את כוחו של ה-Mac בעולם העסקי: חווית משתמש מעולה, אורך חיים מרשים, ועלות בעלות כוללת (TCO) אטרקטיבית.
השילוב של Apple Business יחד עם Jamf מייצר את האסטרטגיה המנצחת. התשתית של אפל מבטיחה הקמה ורישום אלגנטי, ו-Jamf מוודאת שבין אם אתם עסק קטן בצמיחה או צוות IT באנטרפרייז – יהיו בידיכם הכלים לאבטח, לפתור תקלות ולנהל את צי המכשירים בפשטות וללא מגבלות.
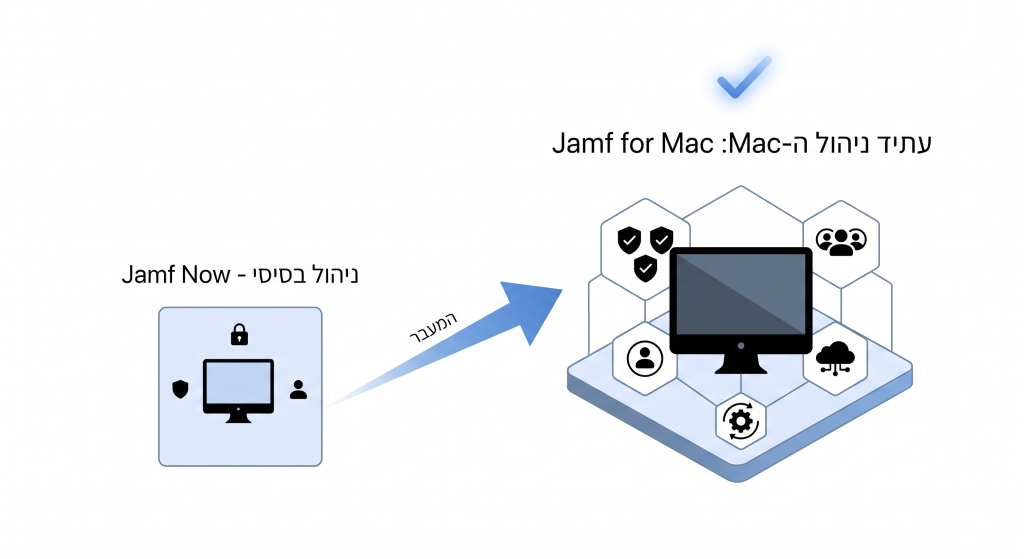
עתיד ניהול ה-Mac בארגון – עכשיו הזמן לעבור מNow ל-Pro
תקציר מנהלים: "אם זה עובד, למה לשנות?"
רבים מלקוחותינו המשתמשים ב-Jamf Now שואלים שאלה טבעית והגיונית: "המערכת עובדת לנו כרגע מצוין, מדוע אנחנו צריכים לשקול מעבר לפלטפורמה מתקדמת יותר?"
התשובה היא ש-Jamf Now הוא פתרון מעולה לניהול בסיסי של יום-אתמול, אך הוא אינו המקום שבו חברת Apple (וחברת Jamf בעקבותיה) בונה את עתיד ניהול ה-Mac. אנו נמצאים כעת בעיצומו של שינוי ארכיטקטוני עמוק בדרך שבה מחשבים אלו מנוהלים.
ההישארות בפלטפורמה בסיסית אינה מובילה לקריסה מיידית מחר בבוקר, אלא לשחיקה הדרגתית של יכולת השליטה שלכם – במיוחד בכל הנוגע לניהול עדכוני תוכנה, אכיפת הגדרות חדשות, אבטחת מידע, וחוויות כניסה מודרניות.
1. המעבר של Apple ל-DDM וניהול תכונות חדשות
אפל הכריזה רשמית כי Declarative Device Management (DDM) הוא העתיד של ניהול מכשירי Apple. במודל זה, המחשב פועל באופן אוטונומי וחכם. Jamf בנתה את Jamf Pro מחדש סביב טכנולוגיה זו. יתרה מכך, תכונות חדשות של אפל (כמו הגדרות Apple Intelligence, Siri ועוד) מנוהלות כיום אך ורק דרך תצורות DDM – מנגנונים שפשוט אינם קיימים בניהול הבסיסי של Jamf Now.
2. סוף עידן "דחיית העדכונים" הישן
במשך שנים, מנהלי IT דחו עדכוני מערכת (Deferrals) באמצעות פרופילי הגבלות כדי לוודא תאימות תוכנות בארגון. אפל הוציאה משימוש (Deprecated) את המנגנון הישן הזה, והעבירה את השליטה לעדכונים מבוססי DDM בלבד. המשמעות קריטית: בעדכוני מערכת ההפעלה הקרובים, ארגונים שיישארו מאחור יאבדו לחלוטין את השליטה על מתי מחשבים מתעדכנים, מה שעלול להוביל להשבתות עבודה (Downtime) כתוצאה מעדכונים לא מבוקרים. Jamf Pro תומך במלואו במודל החדש.
3. כניסה ללא סיסמאות (Platform SSO)
סנכרון סיסמאות בסיסי הוא נחלת העבר. הסטנדרט המודרני של Apple כיום (PSSO) מאפשר למחשב ה-Mac להתממשק ישירות, ברמת החומרה, עם ספקי זהויות כמו Microsoft Entra ID או Okta. כניסה אחת למחשב מזהה את המשתמש אוטומטית לכל שירותי הארגון. טכנולוגיית פרימיום זו מחליפה את הכלים הישנים וזמינה ב-Jamf for Mac בלבד.
4. אבטחה אקטיבית ומתקדמת
הגנה בסיסית מפני נוזקות (Malware Prevention) אינה עומדת בסטנדרטים הארגוניים של היום. חבילת Jamf for Mac מגיעה עם Jamf Protect המלא – מערכת EDR מתקדמת המספקת תאימות רציפה (CIS Compliance), זיהוי איומי פישינג וסייבר מתוחכמים, והעברת נתונים חיוניים למערכות ה-SIEM של הארגון.
5. אוטומציה חכמה וניהול דינמי
בזמן ש-Jamf Now מספק ניהול סטטי ומוגבל, מנוע הניהול המתקדם של Jamf Pro מכיל כלים חכמים. בעזרת "קבוצות חכמות" (Smart Groups), המערכת מזהה שינויים בזמן אמת (למשל: מחשב שאיבד תאימות אבטחה) ומפעילה פעולות תיקון (Remediation) באופן אוטומטי, ללא מגע יד אדם או פקודות ידניות מה-IT.
חוששים שזה "גדול עליכם"? הכירו את Jamf Elevate
העוצמה של אנטרפרייז, הפשטות של עסקים קטנים.
אחת ההתנגדויות הנפוצות למעבר למערכת מתקדמת היא החשש מסיבוכיות טכנית. בדיוק לשם כך Jamf יצרה את מסלול Elevate – המיועד לחברות SMB.
עם Jamf Elevate, אתם מקבלים את המנוע העוצמתי של Jamf for Mac (הכולל DDM, אבטחה וזהויות), אך נהנים מתהליך הקמה מודרך, מהיר ופשוט (כ-60 דקות בלבד). המערכת כוללת תבניות מוכנות מראש ועוזר בינה מלאכותית, המאפשרים לכם לצמוח בבטחה בלי להזדקק לצוות IT גדול ובלי צורך בהגירות כואבות נוספות בעתיד.
הזמן הנכון לשדרג הוא עכשיו
המערכת שעובדת לכם היום נשענת על טכנולוגיות ניהול ש-Apple מוציאה לגמלאות. ההמתנה ליום שבו "משהו יישבר" או שעדכון מערכת ישתבש, פירושה מעבר תחת לחץ. המעבר ל-Jamf for Mac מבטיח שהארגון שלכם מנוהל בסטנדרט של מחר, בצורה חלקה, מאובטחת ומודרנית.
לתיאום פגישת ייעוץ ותכנון המעברBackblaze מציגה: שליטה ואוטומציה מלאה למקאדמינים על גיבויי תחנות קצה

חברת פתרונות הענן Backblaze הכריזה לאחרונה על השקת שני כלים חדשים שצפויים לעשות חיים קלים במיוחד למנהלי IT בארגונים, ובפרט ל"מקאדמינים" (Mac Admins) המנהלים ציי מחשבי Apple. הכלים החדשים – Advanced Installer ו-bzcli (ממשק שורת פקודה) – נועדו להעניק לאנשי התשתיות שליטה, עקביות ואוטומציה ברמה הגבוהה ביותר בכל הנוגע לגיבוי תחנות קצה (Endpoint Backup).
עד כה, Backblaze הייתה מוכרת בעיקר בזכות הפשטות שלה: מתקינים, והתוכנה רצה בשקט ברקע. אולם, ככל שארגונים צומחים וסביבות ה-IT הופכות למורכבות יותר, מנהלי רשתות דרשו יכולות קינפוג עמוקות יותר, ללא צורך במגע יד אדם (Zero-Touch) מצד משתמש הקצה. הכלים החדשים מספקים בדיוק את זה.
למה מקאדמינים הולכים לאהוב את זה?
ניהול עשרות, מאות או אלפי מחשבי Mac בארגון דורש כלים חזקים שיודעים לדבר בשפה של מערכות ניהול מכשירים (MDM). הפיתוחים החדשים של Backblaze סוגרים את הפער הזה באופן מושלם:
1. Advanced Installer (מתקין מתקדם): סטנדרטיזציה בקנה מידה רחב
המתקין החדש מאפשר למנהלי ה-IT לקנפג מראש ולנעול הגדרות קליינט ספציפיות עוד לפני ההפצה. ברגע שהתוכנה מותקנת על מחשב המק של העובד, היא מחילה אוטומטית את מדיניות החברה.
המשמעות למנהלי המערכת:
- אפס טעויות משתמש: ניתן לנעול את לוחות הזמנים של הגיבוי כדי להבטיח שהם ירוצו בזמן הנכון.
- ניהול חריגים: הגדרה מרכזית של קבצים ותיקיות שאין צורך לגבות (Exclusions).
- שקט תעשייתי: אפשרות להשתיק התראות דסקטופ לא חיוניות, כך שהעובדים לא יוטרדו מהודעות קופצות ולא יפתחו קריאות תמיכה (Tickets) מיותרות.
2. ממשק שורת הפקודה (bzcli): אוטומציה של אחרי-התקנה
אם בעבר התמיכה בשורת הפקודה התמקדה בעיקר בשלב ההתקנה, ה-bzcli החדש מאפשר ניהול שוטף ואוטומטי גם לאחר מכן.
באמצעות פקודות פשוטות וקבצי קלט מובנים (JSON), מקאדמינים יכולים לשנות הגדרות מרחוק, לעדכן הרשאות אבטחה ולשלוף דוחות. הפלט הצפוי והמובנה של ה-bzcli הופך אותו לכלי אידיאלי לשילוב בתוך סקריפטים, והוא שימושי במיוחד לאיסוף נתונים וסטטוס גיבוי אל תוך Extended Attributes (EAs) במערכות הניהול של הארגון.
אינטגרציה חלקה עם Jamf ומערכות MDM אחרות
היתרון הגדול בבשורה של Backblaze הוא ההתממשקות הטבעית עם פלטפורמות ניהול פופולריות בעולם המק, ובראשן Jamf (וכלים דומים אחרים בעולם ה-MDM).
Jamf היא אחת ממערכות הניהול הנפוצות כיום לסביבות Apple, המאפשרת לאנשי IT להפיץ תוכנות ולאכוף מדיניות מרחוק. כאשר משלבים את הכלים החדשים של Backblaze יחד עם פלטפורמה כמו Jamf, המקאדמין יכול לבצע הפצה שקטה (Silent Deployment) של הגיבוי לכל עובד חדש, בצורה אוטומטית לחלוטין וללא מעורבות של המשתמש.
מי זקוק לשילוב של מערכות ניהול (כמו Jamf) וגיבוי? (דוגמאות)
השילוב הזה רלוונטי במיוחד לארגונים מבוססי Mac:
- חברות הייטק וטכנולוגיה: ארגונים בהם צוותי הפיתוח והעיצוב עובדים על מחשבי MacBook, ונדרשת אכיפת אבטחה רוחבית על צי הניידים.
- מוסדות חינוך ואוניברסיטאות: ניהול ציים של מכשירי Apple המחולקים לסגל הסטודנטים והמרצים, תוך דאגה לגיבוי שקוף של החומר האקדמי.
- סוכנויות קריאייטיב, פרסום ומדיה: סביבות עבודה עתירות קבצי מדיה כבדים שחייבים גיבוי רציף ויציב.
- ארגוני בריאות: מרפאות וגופים רפואיים המשתמשים במכשירי Apple וזקוקים לגיבוי שעומד ברגולציות ושומר על המידע בצורה מאובטחת.
סיכום
ההשקה החדשה של Backblaze מציגה התבגרות של הפלטפורמה והתאמה עמוקה יותר לעולם ה-IT ולצרכים של מקאדמינים. היכולת לקבוע סטנדרט גיבוי, לשלוט בו באמצעות שורת הפקודה ולשלב אותו במערכות MDM מובילות כמו Jamf, מפחיתה דרמטית את החיכוך (Friction) היומיומי ומאפשרת ניהול צפוי ואוטומטי יותר של המידע הארגוני.
kernel_task ומיתוס המעבד הגבוה
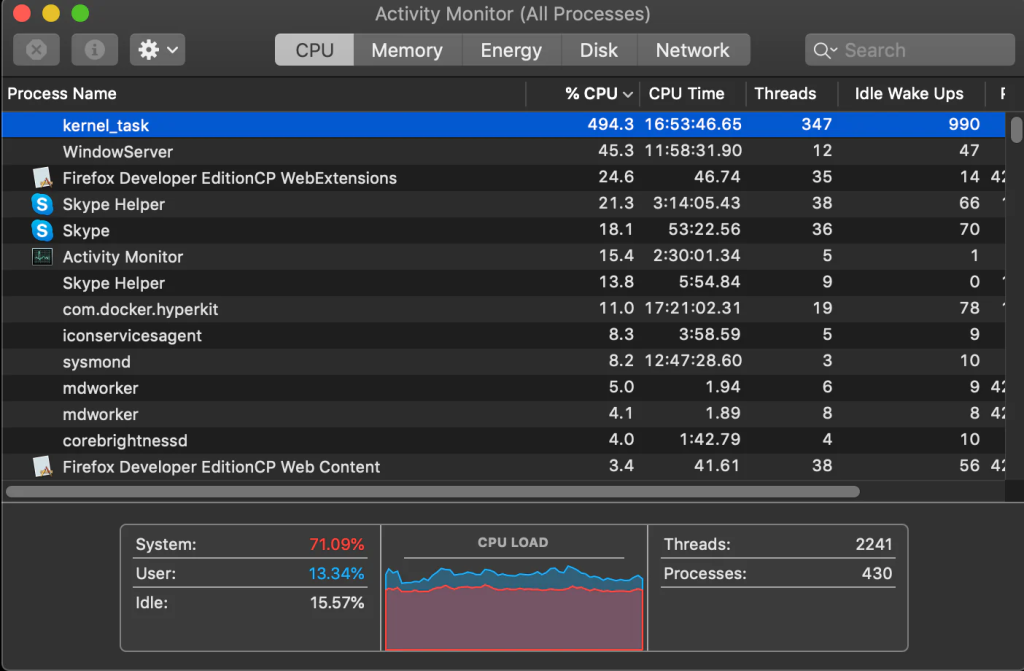
עם עליית הטמפרטורות בקיץ, מחלקות IT עשויות להיתקל בדיווחים על האטה במחשבי Mac. לעתים קרובות, תהליך בשם `kernel_task` נראה כצורך משאבים רבים. מאמר מעולה של האוורד אוקלי שופך אור על התופעה הזו ומספק מידע חיוני לאנשי מערכות.
נקודות עיקריות:
- מערכת ניהול הטמפרטורה במחשבי Mac: המאמר מתאר את המנגנונים, כולל Core Duet ו-SMC, האחראים על ניהול החום במחשב.
- תפקיד ה-`kernel_task`: מוסבר כי `kernel_task` הוא חלק ממנגנון ההגנה של המחשב, ולא הגורם לבעיה.
- תגובת המערכת לחום: כאשר הטמפרטורות עולות, המחשב מגיב על ידי האטת המעבד והגברת פעילות המאווררים.
- סיכונים בהתערבות: המאמר מזהיר מפני ניסיונות לעצור או להתערב בפעולת `kernel_task`.
המלצות לצוותי IT:
- לוודא שפתחי האוורור במחשבים פנויים.
- להרחיק מחשבים מאור שמש ישיר.
- להנחות משתמשים לסגור אפליקציות לא נחוצות בימים חמים.
- לשקול מיקום מחדש של מחשבים לאזורים קרירים יותר, אם אפשרי.
המאמר גם מזכיר מקרים נדירים של בעיות חומרה, כמו חיישנים פגומים או הצטברות אבק, שעשויים לדרוש טיפול מקצועי.
לסיכום, המאמר מדגיש את חשיבות ההבנה המעמיקה של מערכות המחשב. עבור אנשי IT המנהלים סביבות Mac, הבנה זו עשויה לסייע בפתרון בעיות ביעילות רבה יותר.
למידע נוסף והרחבה בנושא, מומלץ כאמור לקרוא את המאמר המקורי המלא כאן:
https://eclecticlight.co/2024/07/11/why-is-kernel_task-taking-so-much-cpu/
kernel_task ומחשבי Mac בקיץ: מה צריכים אנשי IT לדעת
פרידה מ Charels Edge
קהילת המקאדמינס העולמית איבדה היום את אחד מיקיריה. צ׳ארלס אדג׳ היה אחד ממנחי הפודקאסט של macadmins.org, ואחד המומחים המפורסמים בתחום.
שנים שאני קורא אותו ובעיקר מאזין לו בפודקאסט. הוא היה גם אהוב מאוד בין עמיתיו ואחד האנשים ששמעת עליהם רק שבחים, וגם לא מעט בדיחות ושטויות.
ספריו, כתביו וקולו ישארו. אבל כל מקרה זה דוקר מחדש, שלא יהיו כאלה שוב.
זהו קישור מתוך הפודקאסט Macadmins, ובו In Memoriam עם הרבה הקדשות, ציטוטים וסיפורים:
ודוגמה להרצאה מרתקת שלו על המבוא וההיסטוריה של MDM:
העוצמה המהפכנית של Declarative Device Management (DDM)
מה זה Declarative Device Management?
Apple מתארת את ה-DDM כ"עדכון מהפכני" ל-MDM protocol הקיים המאפשר למכשירים לפעול בצורה proactive ועצמאית.
ה-DDM מאפשר למכשיר Apple להיות proactive ועצמאי באמצעות הגדרות מתוכנתות. לכל מכשיר יש הנחיות כיצד להגיב לשינויים במצבו וכיצד לבצע כל פעולה נדרשת – מבלי להמתין להוראות מ-server.
איך ה-DDM שינה את ה-MDM?
השינוי הזה באופן בו מכשירים ושרתים מתקשרים הוא ממש מהפכני, עם השפעות על כמעט כל ההיבטים של ניהול מכשירי Apple.
ההשפעה של DDM על אבטחת המכשירים היא השינוי הברור ביותר בהתחלה. לדוגמה, אם מכשיר יוצא מ-compliance או חווה פעילות המוגדרת כנוזקה אפשרית, הוא יכול לפעול מיד. משמעות הדבר היא שלשחקנים רעים אין עוד זמן השהיה לתקוף בו.
זה משפיע הרבה מעבר לכך. DDM:
- משחרר תעבורת שרת-מכשיר, משפר ביצועים
- מאפשר sandboxing ותיקון מהירים יותר של נוזקות אפשריות, מגביר את האבטחה
- דורש פחות משאבים להרחבת קנה מידה והיקף, מסייע לצמיחה ארגונית.
איך DDM עובד
DDM משתמש בעיקר בשלושה עמודי תווך: declarations, status channel ו-extensibility.
- Declarations הן payloads מוגדרות משרת הנשלחות למכשירים. הן מגדירות policies שאמורות להיות מיושמות ישירות על המכשירים כגון חשבונות, הגדרות והגבלות. ניתן להפיץ אותן לכל המשתמשים, לקבוצות קטנות יותר או אפילו למשתמש או מכשיר בודד.
- ה-status channel עוקב אחר שינויי מצב המכשיר. המכשירים שולחים דיווחי עדכון לשרת, אשר מסנן שינויים אלה רק לעדכונים הנוגעים לו ביותר. משמעות הדבר היא שמידע רלוונטי יותר מגיע הרבה יותר מהר.
- ה-extensibility הטבועה ב-DDM משמעותה ששמירה על תאימות בין גרסאות שונות של תוכנה ויכולות חומרה שונות לא רק קלה יותר, אלא גם מקיפה יותר. סנכרון אוטומטי של יכולות מעודכנות מאפשר למכשיר להשתמש מיד בכל תכונה חדשה שימושית.
התכוננות לעתיד העבודה
מסגרת זריזה כזו מספקת מהירות מיידית ואבטחה מוגברת. היא גם מאפשרת לארגונים לקבל את העתיד מבלי לחכות שהתשתית שלהם תתפוס.
אופי העבודה כבר חווה שינוי עמוק, כמו באפשרויות remote והיברידיות החוסכות לארגונים ולעובדים זמן, כסף ומאמץ; מודלים של BYOD המאפשרים פרטיות וניהול; וציפיות מוגברות שלעובדים תהיה בחירה באיזה מכשיר הם ישתמשו לעבודה. Jamf, בין היתר בזכות יכולות ה-DDM החדשות, ניווטה בשינויים עמוקים אלה בקלות.
ויש עוד הרבה יותר לבוא.
מה יבוא בהמשך?
למרות שלאף אחד אין ראיית הנולד לגבי המהלכים העתידיים של Apple, מנהלי Jamf מצפים להתפתחויות בתחומים הבאים די בקרוב:
- אבטחה משופרת: צפו שפעולות ניהוליות ידרשו יותר ויותר כלים ניהוליים הולמים. זה מפחית את הסיכון ממבצעים זדוניים וטעויות אנוש פשוטות.
- גישה מעודנת יותר: אנו מאמינים שלארגונים תהיה אפילו יותר יכולת לשלוט בצורה מדורגת ב-access לשירותים (ולמתקנים).
- חווית משתמש טובה ובטוחה יותר: ככל שיכולות הזהות המותאמות אישית ממשיכות לכלול ספקים רבים יותר, כל אחד יכול להתחבר וליצור בקלות זהויות מנוהלות. משתמשים שיכולים להשתמש במפתח אחד לגישה לכל מה שהם צריכים לעבודה הם מאושרים ובטוחים יותר.
גלו עוד על DDM
האפשרויות של DDM לפעמים יכולות להיראות מבלבלות בדיוק כמו שהן חדשניות, וקשה להבין זאת. לכן Jamf יצרה מדריך מדיניות פשוט אך מפורט המפרט את הפרטים והיתרונות של DDM. בו תלמדו דרכים לנצל את ה-DDM בתהליכי העבודה שלכם וכיצד Jamf יכולים לעזור.
זיהוי איומים (Threat Detection) מה זה? המפתח להסבר על הגנת הסייבר
נכתב במקור על ידי האנה המילטון באתר Jamf
גורמים עוינים מסכנים כל הזמן את אבטחת הסייבר שלנו באמצעות שיטות וכלים מגוונים. זיהוי איומים אלו אינו פשוט ודורש יכולות זיהוי איומים חזקות. בבלוג זה נדבר על זיהוי איומים – מה זה, אילו איומים אנחנו מזהים וכיצד מזהים אותם.
קודם כל, בואו נגדיר מה אנחנו מתכוונים באיום. המכון הלאומי לסטנדרטים וטכנולוגיה של ארה"ב (NIST) מגדיר איום סייבר כ:
כל נסיבה או אירוע בעלי פוטנציאל להשפיע לרעה על פעילות ארגונית (לרבות משימה, פונקציות, תדמית או מוניטין), נכסים ארגוניים או יחידים באמצעות גישה בלתי מורשית למערכת מידע, השמדה, חשיפה, שינוי של מידע, ו/או מניעת שירות. כמו כן, הפוטנציאל של מקור-איום לנצל בהצלחה חולשות מערכת מידע מסוימת.
במילים אחרות, איום הוא כל דבר שיכול לשבש את פעולותיך או פעולות הארגון שלך. מה זה זיהוי איומים? זיהוי איומים מנתח את התנהגות המערכת שלך על מנת לזהות איומים לפני שהם מזיקים למערכת שלך. זה שונה ממונח דומה אחר, "מניעת איומים", שמטרתו לחסום איומים מלהיכנס למערכת שלך מלכתחילה.
בואו נדבר על כמה סוגי איומים נפוצים.
סוגי איומים
תוכנות זדוניות (Malware)
Malware, או תוכנה זדונית, משמשת את התוקפים כדי לגנוב את הנתונים שלך, להרוס את המערכת שלך, לשלוט במכשיר שלך או למטרה אחרת. תוכנות זדוניות יכולות להיכנס למכשיר על ידי:
- הורדות מהאינטרנט
- שמירת קבצים מצורפים מדואר אלקטרוני
- ניצול חולשות מערכת על ידי תוקפים
- לחיצה על קישורים זדוניים
לאחר שתוכנה זדונית מגיעה למכשיר או לשרתים שלך, התוקפים יכולים להשתמש במידע שהם אוספים כדי לנצל את הנתונים שלך דרך כופרה – סוג של תוכנה זדונית שבה התוקפים מצפינים ו/או אוספים את הנתונים שלך ודורשים כסף כדי לשמור אותם פרטיים. הם גם יכולים להשתמש בשם המשתמש ובסיסמה שלך כדי לחדור עמוק יותר לרשת של החברה שלך עד שהם ימצאו את מה שהם מחפשים.
הנדסה חברתית (Social Engineering)
התקפות הנדסה חברתית בדרך כלל מנסות לנצל את הטבע האנושי, בין אם זה נדיבות (כמו תוקף המתחזה למישהו שזקוק לעזרה) או פחד (כמו איום שמשהו רע יקרה). סוג ההתקפה הזה נפוץ מאוד, ולעיתים קרובות משמש לגנוב את המידע שלך או להתקין תוכנות זדוניות במחשב שלך.
דיוג (Phishing) הוא סוג של הנדסה חברתית שמהווה איום משמעותי לאבטחת הנתונים. לעיתים קרובות קל יותר לגנוב מידע או לגרום למשתמשים להתקין תוכנות זדוניות כי זה דורש פחות ידע טכני. דיוג יכול להיראות כמו:
- אימייל המחקה את הבנק שלך הדורש לאפס את הסיסמה, אבל לחיצה על הקישור מפנה אותך לאתר דמה שבו התוקפים יכולים לרשום את שם המשתמש והסיסמה שלך.
- הודעת טקסט שאומרת שלא ניתן לספק את החבילה שלך, ואתה צריך ללחוץ על קישור כדי לפתור את הבעיה. הקישור מוביל לאתר זדוני.
- אתה מנהל את הכספים של החברה שלך, ואתה מקבל אימייל עם חשבונית מצורפת משולח זדוני המתחזה לקבלן. אתה מוריד את הקובץ המצורף, אשר מתקין תוכנה זדונית במכשיר שלך.
אי-תצורה ופגיעויות (Misconfigurations and Vulnerabilities)
לפעמים איומים לא נגרמים על ידי תוקפים – הם חולשות במערכת שלך. זה יכול להיות:
- תוכנה או מערכות הפעלה לא מעודכנות
- תוכנה עם חולשות ידועות או לא ידועות שתוקפים יכולים לנצל אותן
- מדיניות סיסמאות חלשות
- מדיניות גישה רחבה מדי; חוסר שימוש בעקרונות הרשאות מינימליות
מניעת שירות – Denial of Service
התקפת Denial of Service משמשת כדי למנוע מהתקן לתפקד כראוי. לדוגמה, בהתקפת DoS מבוזרת, תוקף עשוי להשתמש במספר רב של מכשירים כדי לגשת לאתר אינטרנט. כאשר האתר לא מסוגל להתמודד עם התנועה המוגברת, השרת התומך באתר יתרסק, מה שימנע מאנשים לגשת אליו. זה יכול לגרום נזק רב לפעילות החברה, במיוחד אם האתר שלהם הוא מקור הכנסה משמעותי.
איומים פנימיים (Insider Threats)
איומים פנימיים הם כאשר מישהו שמכיר את המערכת שלך עושה משהו שמשבש את אבטחת הסייבר שלך. זה יכול להיות לא מכוון, כמו עובד שנופל בפח דיוג, או מכוון, כמו עובד מרוגז שמשתמש בידע הפנימי שלו כדי לגנוב מידע.
איומים לא ידועים
ישנם איומים רבים בחוץ, כולל חדשים שעדיין לא התגלו על ידי צוותי אבטחה. אלה יכולים להיות קשים לזיהוי, ודורשים יכולות זיהוי מתקדמות.
שיטות זיהוי איומים
גילוי איומים אינו משימה פשוטה. ארגונים צריכים להתמודד עם איומים כל הזמן – מספיק תקיפה אחת מוצלחת כדי לגרום נזק משמעותי. לכן חיוני שיהיו כלים מתאימים באסטרטגיית ההגנה שלך. יש כמה שיטות לאיתור התקפות:
זיהוי מבוסס-חתימה (Signature-based Detection)
זיהוי מבוסס-חתימה מזהה רכיבים ידועים של איום על ידי הסתמכות על מאגר נתונים של חתימות איומים ידועות. לדוגמה, תוכנת זיהוי האיומים שלך סורקת את המכשיר שלך לקוד שידוע כחלק מתוכנה זדונית. אם היא מוצאת את הקוד הזה, התוכנה שלך יודעת שיש לך תוכנה זדונית במכשיר שלך.
זיהוי מבוסס-התנהגות (Behavior-based Detection)
זיהוי מבוסס-התנהגות אינו מחפש קוד ספציפי כמו זיהוי מבוסס-חתימה. במקום זאת, הוא מחפש התנהגות שמעידה על כך שייתכן ותוכנה זדונית נמצאת במכשיר שלך. לדוגמה, המכשיר הנגוע שלך עשוי להשתמש במשאבים רבים יותר או לבקש גישה למיקום רשת מוזר.
בינה מלאכותית ולמידת מכונה (AI/ML)
בינה מלאכותית (AI) ולמידת מכונה (ML) משמשות לשיפור יכולות הזיהוי. באמצעות AI/ML, התוכנה שלך יכולה לזהות איומים שאינם במאגר הנתונים או בעלי התנהגויות לא צפויות. זהו כלי רב עוצמה שעובד עם חוקרי אבטחה, מעבר ליכולת האנושית לזהות איומים.
אבולוציה של ניהול מכשירי Apple: מאיפה התחלנו
בהתחלה, היה ה-Binary.
ב-2003, לפני ש-Apple שחררה את ה-MDM framework, רוב מנהלי Apple ניהלו מכשירי macOS עם Casper Suite – שלימים נודע כ-Jamf Pro.
מנהלי Mac היו:
- רושמים את המכשירים הארגוניים בשירותי Apple
- מקבלים binaries מקומיים עם הרשאות root
- שולחים נתונים על ה-Mac לשרת ניהול במועדים מוגדרים
מנהלי Mac יכלו גם לגרום ללקוח המקומי לבצע פעולות תכנותיות על ידי הורדת חבילות והרצת סקריפטים מקומיים.
זה היה ניהול מכשירים בשיטת "forced pull".
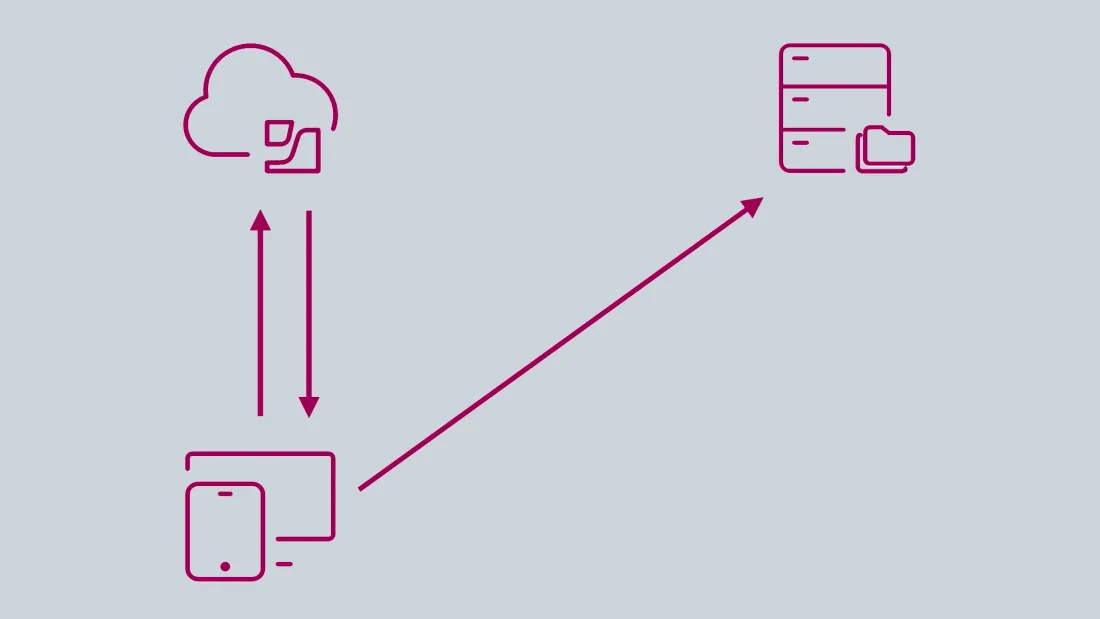
איור 1: ניהול מכשירים ב-"forced pull" עם binary
iPhone שינה הכל.
עם הצגת iOS ב-2007, החיים נהיו מעניינים יותר.
הדבר שהפך את ה-iPhones למושכים למשתמשים גם הפך אותם ליותר מאתגרים לניהול. מכשיר שתוחם בצורה כבדה ולא מתחבר פיזית לרשת לעתים קרובות פירושו יותר חופש ובטיחות למשתמשים, אך יותר כאבי ראש עבור IT.
בהתחלה, IT ניהל מכשירי iOS ארגוניים באופן ידני דרך iTunes. Apple הציגה פרופילים – קבצי XML שמחילים הגדרות תצורה על מכשיר iOS – עם iPhone Configuration Utility ב-2008.
זה עזר, אבל מנהלי Apple עדיין היו צריכים דרך לנהל macOS ו-iOS בצורה יותר מתוחכמת.
כש-Apple שחררה את iPhone 4 הם גם הציגו יכולות MDM עם פרוטוקול ה-MDM שלהם. זה פתח את הדלת להמון אפשרויות חדשות עבור macOS ו-iOS.
תוך כדי תנועה במהירות של Apple, Jamf פיתחה יכולות MDM עבור לקוחות במקביל אליהם.
נעלם סוכן עם גישת root שיוצר קשר עם שרת ניהול באופן תקופתי.
חיבור מתמשך
MDM דרש התראות push. כך שבמקום שסוכן מקומי יצור קשר תקופתי עם השרת ניהול ושואל "האם אני צריך לעשות משהו? ועכשיו?" השרתים שמרו על חיבור מתמשך מול Apple.
כאשר שרת הניהול רצה שמשהו יקרה, הוא שלח ping לשירותי הליבה של Apple וביקש מ-Apple שהמכשיר ייצור איתו קשר כדי לקבל הגדרה או פקודה.
פרוטוקול ה-MDM גדל מאוד מאז ש-Apple הציגה אותו, עם הרבה יותר פקודות והגדרות מפורטות יותר הזמינות. זו הטכנולוגיה ש-Jamf משתמשת בה לצד ה-Jamf Management Framework כבר כמעט 13 שנים. למעשה, Jamf Pro עדיין משתמש בפעולות משיכה הקשורות ל-binary וגם בפקודות דחיפה של MDM.
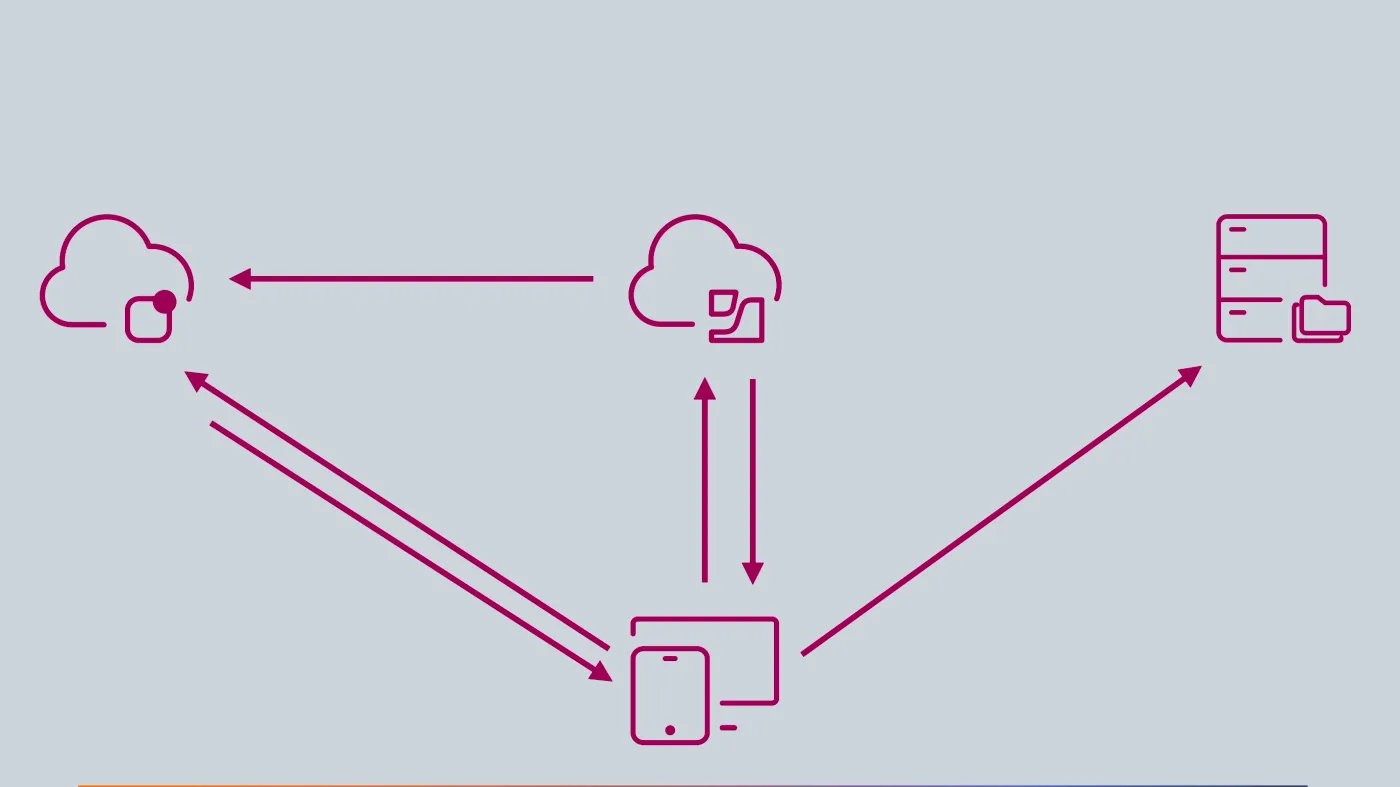
איור 2: MDM עם התראות push
זרימות עבודה מסורתיות של MDM
מבנה ה-MDM היה שיפור לעומת הסתמכות בלעדית על ה-binary, וגם Apple וגם Jamf עשו הרבה עם מבנה זה כדי להפוך את העבודה לפשוטה יותר עבור כולם.
אבל זה לא היה ללא בעיות.
זכור ש-MDM מסורתי תלוי במכשיר שיש לו חיבור קבוע ל-Apple, ובשרת ניהול שמבקש מ-Apple שהמכשיר המנוהל ייצור איתו קשר כדי לקבל פקודה או שאילתה.
הפקודה יכולה להיות:
- עדכן את מערכת ההפעלה שלך.
- החל הגדרה זו כדי להתחבר ל-Wi-Fi של החברה.
- התקן את האפליקציות המנוהלות האלה.
ואז השאילתה העוקבת כדי לוודא שהמכשיר ביצע את השינוי כראוי יכולה להיות:
- מהי מערכת ההפעלה שלך כרגע?
- האם החלת את הגדרת ה-Wi-Fi?
- ספר לי אילו אפליקציות מותקנות אצלך.
אז ב-MDM מסורתי, IT מקבלים אישורים כשפקודות התקבלו או הושלמו, והם יכולים לקבל הרבה מידע בחזרה מהמכשיר כשהם שואלים – אבל הם צריכים לשאול. שוב ושוב.
IT גם יכולים לקבל הרבה מידע כפול חזרה. שוב ושוב. ואם מנהל Apple מתזמן זרימות עבודה מורכבות או מותנות, הם מבקשים די הרבה מידע, די הרבה פעמים. לאחר שהם מקבלים את המידע הזה, IT מבקשים משרת הניהול:
- לקלוט ולנתח את המידע
- אולי לבצע חישובים עליו
- להפעיל פקודות וסקירות עוקבות
- להפעיל סקרים נוספים
וכך הלאה והלאה והלאה.
זה מסתכם בזה: MDM מסורתי הוא מאוד פטפטן ויכול להשתמש בהרבה משאבי רשת.

איור 3: ניהול מכשירים דקלרטיבי
מה כל כך נהדר ב-DDM?
בפשטות, ניהול מכשירים דקלרטיבי (DDM) מצמצם את כל הפטפוט הזה, ומאפשר ביצועים וסקלביליות טובים יותר.
זה מאפשר למכשיר להחיל באופן עצמאי הגדרות ולדווח לשרת ה-MDM מבלי שיבקשו ממנו.
זה אומר שמכשירים יכולים להישאר תואמים ומאובטחים, גם ללא קלט מה-MDM. מכיוון שזה מהיר ועצמאי יותר מ-MDM ללא ניהול מכשירים דקלרטיבי, זה מספק חוויית משתמש טובה יותר ומגיבה יותר.
מכשיר macOS או iOS משתף באופן פרואקטיבי מידע על מצבו הנוכחי (וכל שינוי) עם שרת ה-MDM, מה שאומר שמכשירים יכולים להגיב מיד כדי למנוע התקפות תוכנות זדוניות, לשמור על תאימות ולוודא שכל המשתמשים הם משתמשים מהימנים.
למד עוד מידע על DDM מ-Apple.
זרימות עבודה של DDM חלקות יותר.
עם הצהרות, IT יכולים לנצל הוראות מקדימות מפורטות הרבה יותר שאומרות למכשיר כיצד להתנהג תחת קבוצה של תנאים. סט ההוראות הזה משולב עם דיווחי סטטוס כדי להתריע לשרת הניהול כאשר ערכים מסוימים משתנים במכשיר.
אז, במקום הלוך ושוב ממושך וחוזר, שרת הניהול יכול להרכיב סט של הוראות ולשלוח אותן ישירות למכשיר. לאחר קבלת ההוראות, המכשיר יכול להתנהג באופן אוטונומי ללא כמעט כל תעבורה בחזרה ל-MDM, וללא כמעט כל התנהגות עתירת חישובים על שרת הניהול עצמו כדי להגיד למכשיר מה לעשות הלאה.
השרת לא צריך לחכות לעדכון מלאי מלא או לנתח את ההפרש של ערכים מסוימים מקובץ XML גדול. IT פשוט מגדיר את מצב המכשיר האידיאלי ומבקש מהמכשיר לבצע פעולה מתקנת ולדווח כאשר ערכים אלה השתנו.
DDM: העתיד של MDM הוא עכשיו.
עברנו דרך ארוכה מאז ש-Apple הציגה את ה-binaries המקומיים ב-2003. כל צעד פתח את הדלת ליכולות טובות יותר, מהירות יותר ומפורטות יותר.
ניהול מכשירים דקלרטיבי הוא קפיצה ענקית קדימה בהיסטוריה הזו. אנחנו לא יכולים לחכות לגלות מה יהיה הלאה.
נכתב במקור ב – 22 במרץ 2024 על ידי האדייר קופלי-וודס, קייטי אינגליש באתר Jamf